직접 로그인 (Direct sign-in)
직접 로그인 (Direct sign-in)은 Logto 고유의 인증 (Authentication) 파라미터로, 기본 Logto 통합 로그인 페이지를 건너뛰고 소셜 로그인 또는 엔터프라이즈 싱글 사인온 (SSO)을 직접 시작할 수 있게 해줍니다.
이 기능은 맞춤형 로그인 페이지나 웹사이트에 임베드된 IdP 로그인 진입점이 있는 경우(사용 사례 보기) 특히 유용합니다. 직접 로그인을 사용하면 사용자를 IdP의 로그인 페이지로 바로 리디렉션할 수 있습니다.
소셜 로그인 (Social sign-in)
direct_sign_in 파라미터에 social:<idp-name> 값을 전달하면 소셜 로그인 프로세스를 직접 시작할 수 있습니다.
커넥터 IdP 이름 찾는 방법
- 콘솔 > 커넥터 > 소셜 커넥터로 이동하세요.
- 사용하려는 소셜 커넥터를 클릭하세요.
- 커넥터 설정 페이지 상단에서 아이덴티티 제공자 (IdP) 이름을 확인하세요.
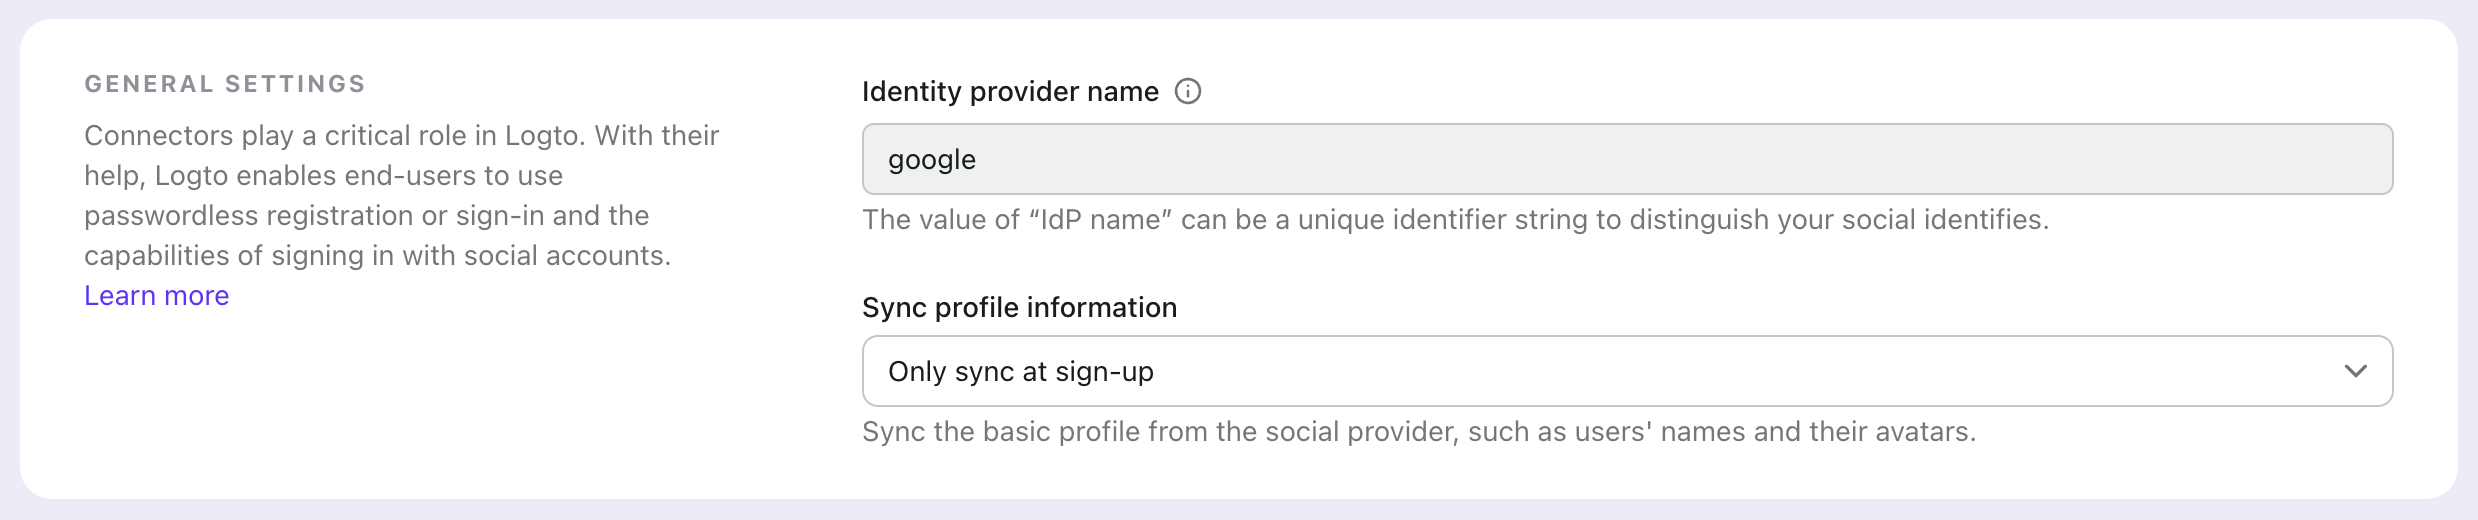
예시
direct_sign_in 파라미터로 직접 인증 요청 URL을 만드세요:
curl --location \
  --request GET 'https://[tenant-id].logto.app/oidc/auth?client_id=1234567890&...&direct_sign_in=social:google'
지원되는 Logto SDK에서는 signIn 메서드 호출 시 directSignIn 파라미터를 설정할 수 있습니다:
const authResult = await logto.signIn({
  redirectUri: 'https://your-app.com/callback',
  directSignIn: 'social:google',
});
엔터프라이즈 SSO (Enterprise SSO)
direct_sign_in 파라미터에 sso:<connector-id> 값을 전달하면 엔터프라이즈 SSO 로그인 프로세스를 직접 시작할 수 있습니다.
엔터프라이즈 SSO 커넥터 ID 찾는 방법
- 콘솔 > 엔터프라이즈 SSO로 이동하세요.
- 사용하려는 엔터프라이즈 커넥터를 클릭하세요.
- 커넥터 설정 페이지 상단에서 커넥터 ID를 확인하세요.
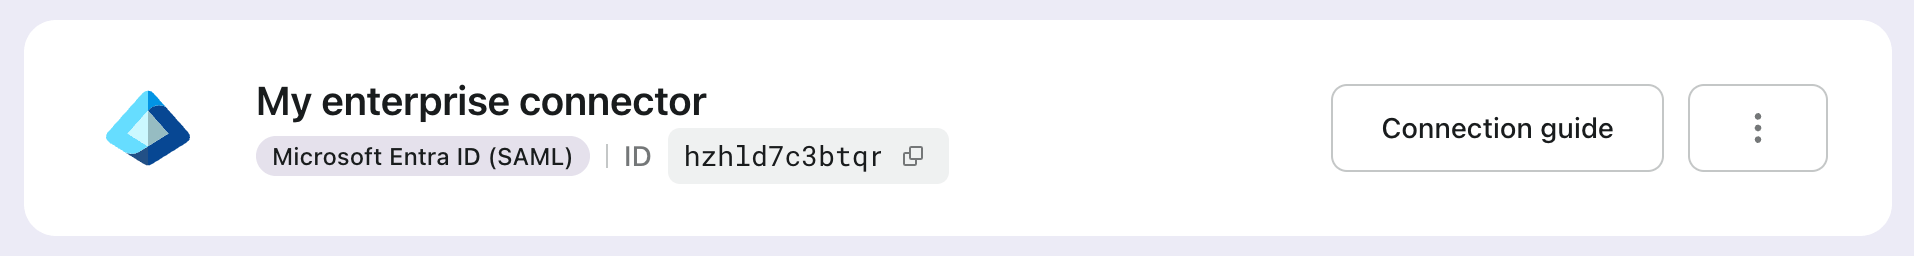
예시
direct_sign_in 파라미터로 직접 인증 요청 URL을 만드세요:
curl --location \
  --request GET 'https://[tenant-id].logto.app/oidc/auth?client_id=1234567890&...&direct_sign_in=sso:1234567890'
지원되는 Logto SDK에서는 signIn 메서드 호출 시 directSignIn 파라미터를 설정할 수 있습니다:
logtoClient.signIn({
  redirectUri: 'https://your-app.com/callback',
  directSignIn: 'sso:1234567890',
});
로그인 페이지로 폴백 (Fallback to the sign-in page)
직접 로그인 과정이 실패할 경우(예: 커넥터를 찾을 수 없거나 활성화되지 않은 경우), 사용자는 표준 로그인 페이지로 리디렉션됩니다.
우리는 모든 Logto SDK에 direct_sign_in 파라미터 지원을 점진적으로 추가하고 있습니다. 사용 중인 SDK에서 해당 기능이 보이지 않는다면 이슈를 등록하거나 문의해 주세요.
자주 묻는 질문 (FAQs)
직접 로그인과 API 인증 (Authentication)은 같은가요?
아니요, 직접 로그인은 기본 Logto 로그인 페이지를 건너뛰고 사용자를 소셜 또는 엔터프라이즈 SSO 제공자의 로그인 페이지로 바로 리디렉션할 수 있게 해주는 사용자 플로우 파라미터입니다. API 기반 인증과 달리, 사용자는 먼저 Logto 인증 엔드포인트로 리디렉션되어 로그인 프로세스를 시작해야 합니다.